



以下は、米国が指名手配しているイラン革命防衛隊(IRGC)および情報省のハッカー5人に関する、イラン・インターナショナルの調査報告である。
報告書によると、彼らはイラン・イスラム共和国のためにスパイ活動や情報窃盗を行っただけでなく、恐喝、盗んだ情報の売却、仮想通貨の窃盗、そして米国内外のイラン国民を標的とした攻撃にも関与していたことが判明した。
情報を見失わないようにしましょう…政府と巨大IT企業は、自らの利益のために、The Exposéが報じる情報を積極的に検閲しようとしています。最新の検閲されていないニュースを確実に受信するために、今すぐメールマガジンにご登録ください…
国境なきハッカーたち:テヘランに奉仕し、副業として窃盗を行う
イラン・インターナショナル誌に掲載された、シャヘド・アラヴィ著
The Exposéからの注記:元の記事には多数の画像が含まれていますが、ごく一部を除き、以下に掲載していません。
目次
イントロダクション
イラン革命防衛隊と情報省に関係し、米国から指名手配されている5人のハッカーに関するイラン・インターナショナルの調査によると、このネットワークのメンバーは、国家の指示によるスパイ活動を行う傍ら、盗んだデータを販売したり、被害者から金銭を脅し取ったり、私利私欲のためにイラン国民や企業を攻撃したりしていたことが明らかになった。
この5人は、革命防衛隊を含むイラン政府機関のために作戦を実行していたマブナ研究所と関係のあるハッカー集団の一員だった。この集団の最初のメンバーの身元が明らかになった後、一部のメンバーは2018年10月から「プロジェクト・ソンボル」と呼ばれる新たな作戦の下で活動を続けており、イラン・インターナショナルの情報筋によると、この作戦は情報省の指示によるものだったという。
8月18日火曜日、マブナに対する最初の起訴状が公表されてから8年以上が経過した時点で、米国司法省は、同研究所の雇われハッカーとその革命防衛隊とのつながりについて、より広範な全体像を示す修正起訴状を公表した。
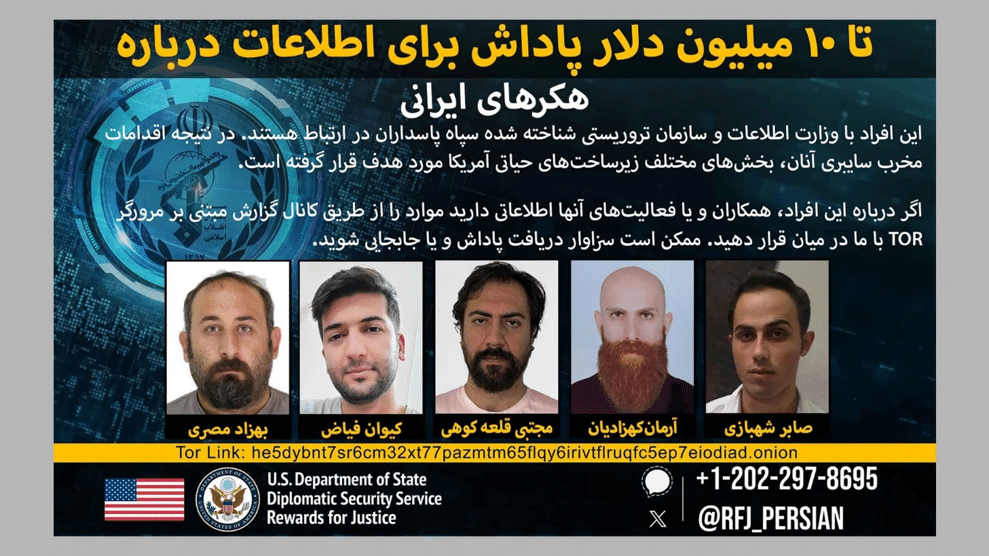
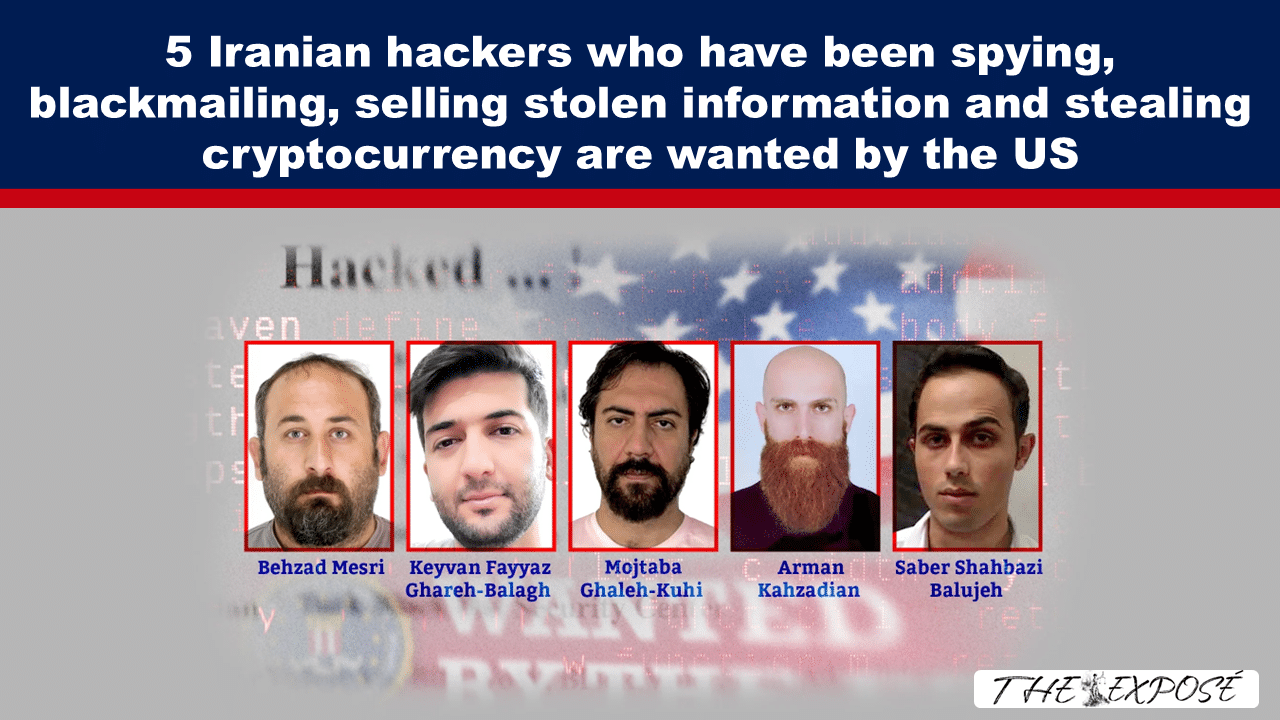
起訴状に名前が挙げられた8人の追加被告のうち、5人は米国務省の「正義のための報奨金プログラム」によって身元特定や居場所の特定につながる情報に対して最大1000万ドルの報奨金が提示されているため、特に注目に値する。その5人とは、アルマン・カザディアン、ベザド・メスリ、ケイバン・ファヤズ・ガレ・バラグ、モジタバ・ガレ・クヒ、そしてサベル・シャバジ・バルジェである。
5人はそれぞれ異なる経路でマブナにたどり着いた。カザディアン、ガレ・クヒ、ファヤズは、当初はウェブサイトの改ざんを行っていたイランの若手ハッカー集団出身だった。メスリはブラックハットフォーラムから革命防衛隊情報機関に移り、その後サイバーセキュリティ会社を経営した。シャバジは公の場での活動は比較的少なく、APAのサイバーセキュリティセンターを通じてネットワークに侵入した。
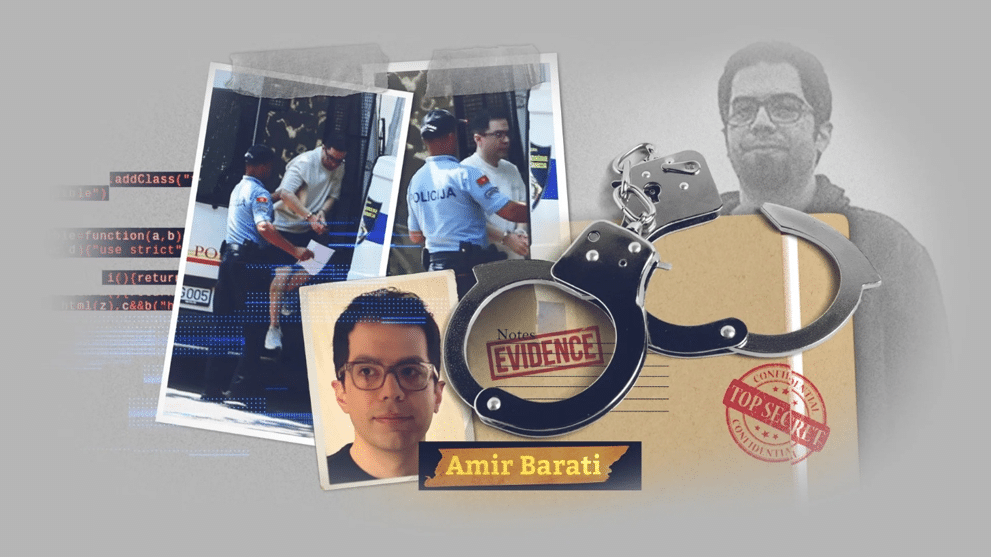
新たに起訴された他の3人の被告は、それぞれ異なる状況にある。アミール・バラティは7月にモンテネグロで逮捕され、身柄引き渡し手続きを待っている。サイード・ホウシャールとマヌーチェール・ハシェムルーはともに10件の罪に問われているが、彼らに対する懸賞金は発表されていない。
イラン・インターナショナルの調査によると、その後数年間、このネットワークのメンバーは二つの道筋で活動していたことが明らかになった。一つは外国の標的に対する国家主導のサイバー作戦を実行すること、もう一つは盗んだ認証情報、恐喝、仮想通貨取引、侵害されたシステムへのアクセス権の販売などを通じて私的な利益を追求することである。政府の任務と組織的なサイバー犯罪の境界線は、繰り返し曖昧になっていった。
この捜査は、5人のハッカーの活動に詳しい情報源への聞き取り調査、新たな起訴状およびその他の米国の裁判所や政府の文書、サイバーセキュリティ関連のアーカイブ、イランの企業登録記録の精査に基づいている。
マブナとハッカー雇用モデル
ゴラムレザ・ラファトネジャドとエサン・モハマディは、2013年にテヘランのノース・シェイク・バハイ通りにあるアパートの一室の小さなオフィスでマブナ研究所を設立した。
この研究所は表向き、イランの大学や科学研究機関を海外の学術資源と結びつけることを目的としていた。しかし、マブナは購読料を支払う代わりに、ハッカーを雇ったり、ハッカーを雇い入れたりして、革命防衛隊や情報省などのイラン政府機関が標的として選定した大学教授、企業従業員、外国政府関係者のアカウントを侵害した。
約5年間にわたり、マブナ・ネットワークは、米国の144大学と、ヨーロッパ、カナダ、オーストラリア、中国、イスラエル、日本、マレーシア、トルコ、韓国、シンガポール、サウジアラビアを含む22か国の178大学の研究者が所有する約8,000件の電子メールアカウントとユーザーアカウントを侵害した。
盗まれたアカウントを使って、ハッカーたちは学術論文、学位論文、電子書籍、その他の研究資料をダウンロードした。米国司法省は、少なくとも31.5テラバイト、3.4億ドル以上の価値のあるデータが米国の大学から盗まれたと推定している。
マブナの活動は学術界にとどまらず、少なくとも5つの米国連邦政府および州政府の省庁や機関、42の米国民間企業、11の欧州企業、国連、そしてユニセフが標的となった。
盗まれた学術資料の一部は、Megapaper.irとGigapaper.irという2つのウェブサイトを通じて販売されていた。後者のサイトでは、イランの顧客が不正アクセスされた教授のアカウントを利用して、海外の大学のオンラインライブラリに直接アクセスすることができた。
主な攻撃手段はスピアフィッシングで、標的の大学、研究分野、または仕事上の関係に合わせて作成されたメールや偽のログインページが使用された。その後、このネットワークはパスワードスプレー攻撃も用いるようになり、セキュリティ警告の発生を回避するために、少数のよく使われるパスワードを多数のアカウントに対して試行した。
同ネットワークの最も有名な作戦の一つは、2017年のHBOへのハッキングである。メスリは同年5月から同社のネットワークとリモートアクセスポイントへの調査を開始した。ハッカーたちは従業員のアカウントを侵害し、未放送のテレビ番組のエピソード、未公開の「ゲーム・オブ・スローンズ」のエピソードの脚本やあらすじ、出演者やスタッフの連絡先、メール、財務書類、ソーシャルメディアアカウントのパスワードなどの資料を盗み出した。
メスリは当初、5.5万ドル相当のビットコインを要求したが、後に身代金要求額を6万ドルに引き上げた。HBOが支払いを拒否したため、盗まれたコンテンツの一部が公開された。米国の裁判所文書によると、メスリのほか、ホウシャール、ハシェムルー、ファイヤズ、シャーバジ、カザディアンもこの作戦に参加していた。
2018年の米国による起訴は、このネットワークの活動を終結させるには至らなかった。イラン・インターナショナルの調査によると、マブナの最初の9人のメンバーの身元が公表された後、作戦の一部が「プロジェクト・ソンボル」として再編成された。イラン・インターナショナルの情報筋によると、この作戦は情報省の指示の下で行われていた。チームの中核はカラジに拠点を置いていたが、インフラや関係者は他の場所でも活動していた。
イラン・インターナショナルの情報筋によると、サイバー作戦に関与した情報省職員3名(アヴァズ・アリ・ヌーラニアン、モジタバ・ジャヴァンバクト、モハマド・アミン・ファシヒ・ダストジェルディ)は、ソンボルとそのメンバーとつながりがあった。メスリとガレ・クヒは指導的役割を担っていた。ファイヤズ、シャバジ、モハマドレザ・カドホダエイはサーバー、標的リスト、侵入指示を受け、カザディアンはネットワークに近づき、他のメンバーと協力して仮想通貨取引、認証情報窃盗、情報省のための活動を行っていた。
イラン・インターナショナルの情報筋と米国務省の文書によると、ソンボル計画は米国のテクノロジー企業、防衛関連企業、エネルギー企業、航空会社から数テラバイトのデータを盗み出した。
ソンボルは、マブナが以前用いていた手法を、防衛、エネルギー、医療、金融セクターの企業を含むより幅広いターゲットに適用し、同時に、より強力な利益追求の側面を発展させた。
請負業者とペーパーカンパニーを中心としたネットワーク
地下ハッキンググループ、オンラインフォーラム、大学のサイバーセキュリティセンター、民間請負業者などの人々は、逮捕と勧誘、警備契約、フロント企業、直接雇用などの経路を通じて、革命防衛隊と情報省の支配下に入り込んだ。
このネットワークの周辺には、イメン・ウォール・パルダズ、ネット・ペイガード・サマヴァト、イリヤ・ネット・ゴスター・イラニアン、アヤンデ・サザン・セペール・アーリャ、そして後にシャヒド・シュシュタリと改名されたイメン・ネット・パサルガドなど、次々と企業が出現した。これらはそれぞれ異なる登録番号と設立日を持つ、法的に独立した企業であった。しかし、取締役や住所の重複、そして人員と業務の継続性から、これらの組織が同じ運営ネットワークの維持に貢献していたことがうかがえる。場合によっては、新会社が制裁対象となった前身企業を事実上置き換えた。また別のケースでは、フロント企業が制裁対象となった請負業者の人事や財務といった業務を担っていた。
この仕組みにより、ハッカーたちは革命防衛隊や情報省の人事名簿に正式に登録されることなく、民間企業の従業員、軍事請負業者、諜報員として同時に活動することが可能だった。ある企業が制裁を受けたり、不正が発覚したりした場合でも、人員、契約、設備を別の場所に移すことができた。
この広範な請負業者エコシステムのメンバーは、2020年の米国大統領選挙中に有権者への干渉や威嚇を目的としたサイバー攻撃や、イスラエルの標的に対するハッキングおよび情報漏洩作戦など、様々な作戦に参加した。
大学に設置されたAPAのサイバーセキュリティセンターは、システムへのもう一つの侵入経路となった。
イラン電気通信研究センターを中心に設立されたAPAセンターは、公共および民間の顧客に対し、脆弱性評価、侵入テスト、サイバーセキュリティサービスを提供していた。米国政府の文書によると、カザディアンやシャバジなど、イランの治安機関と関係のあるハッカーが、こうしたセンターの従業員であったことが明らかになっている。
こうしたシステム構造を背景に、5人のハッカーそれぞれの異なる軌跡がより明確になる。彼らはそれぞれシステムの異なる階層を占拠し、国家からの任務と個人的な利益との間で独自のバランスを築いていった。
アルマン・カザディアンとアンダーグラウンド人材の発掘
1992年2月11日、イラム生まれのアルマン・カザディアンは、2009年にハッキング活動を開始した。スキッター(Skitt3r)という別名を使用し、マシュハドを拠点とするハッカー、アミール・バラティ(オンラインではキングレットとして知られる)と共にデジタル・ボーイズ・アンダーグラウンド・チームを設立した。
2013年までに、Digital Boysは1,000件以上の個別攻撃と、約8,000件のサーバーに対する大規模攻撃を記録していた。ハッキング記録によると、このグループは、米陸軍の水路研究施設に関連するサブドメインのほか、NASA、マイクロソフト、MITなどを標的としていた。
以前イラン・インターナショナルに語ったサイバーセキュリティ専門家は、バラティ氏を初期の指導者だったと評した。「アミールはアルマンより数歳年上だったが、すぐにアルマンの才能を見抜き、親しくなった。」
2011年5月、情報省と革命防衛隊情報機関との権力闘争の最中、情報省はカザディアン、バラティ、マスード・モラヴィ、そしてもう一人の人物を逮捕した。
3年後に発行されたイランの修正起訴状では、政府機関、革命団体、銀行のウェブサイトをハッキングすることで国家安全保障に対する集会と共謀を行ったとして告発された。イラン・インターナショナルの情報筋によると、カザディアンは情報省への協力を約束した後、数週間後に釈放された。2013年から2019年の間に、彼は少なくとも4回、ハッキングとオンライン詐欺の罪で有罪判決を受け、合計で3年半以上の懲役刑と罰金を科せられた。これらの懲役刑が執行されたという証拠はない。
イラン・インターナショナルの情報筋によると、カザディアン氏は2012年に情報省のために活動していたAPAのサイバーセキュリティセンターに入社した。その後、革命防衛隊を含む政府機関や治安機関にサービスを提供していた民間サイバーセキュリティ請負業者イメン・ウォール・パルダズに移籍した。情報筋によれば、イメン・ウォールでは、カザディアン氏は革命防衛隊情報部の工作員と協力し、米国と英国の重要インフラや政府機関、中東全域の組織や個人を標的としたプロジェクトに従事した。2017年にはマブナに入社し、スピアフィッシングや知的財産窃盗キャンペーン、HBOへのハッキング事件に関与した。
イラン・インターナショナルの情報筋によると、カザディアン氏は近年、メスリ氏と共同で仮想通貨ハッキングプロジェクトに携わり、侵入したシステムから得た情報を用いて仮想通貨のアドレスやデジタルウォレットを特定していたという。ある情報筋によれば、彼らの標的には米国、英国、カナダ、オーストラリア、ニュージーランドのユーザーに加え、場合によっては北朝鮮のサイバー工作員も含まれていた。
カザディアンが若いウェブサイト改ざん者から国家とつながりのある請負業者へと昇進した経緯は、イランの治安機関が地下のサイバー人材を吸収する一つの経路を示している。それは、逮捕、協力、民間請負業者、そして政府への任務である。
ベザド・メスリと国家業務とサイバー犯罪の重複
ベフザド・メスリは1988年8月24日、ナカデで生まれた。ハッカー界隈では、スコテ・ヴァフシャット、つまり「恐怖の沈黙」として知られていた。
2008年後半、彼はマヌーチェール・ハシェムルーと共にトルコのブラックハットフォーラムを共同設立した。このグループはイラン国内外の数百ものウェブサイトを改ざんすることで知られるようになり、2015年まで活動を続けた。
イラン・インターナショナルの情報筋によると、メスリは2013年に革命防衛隊情報機関の第2000部隊に加わった。そこで彼はハシェムルーやファイヤズと共に、軍事システム、イスラエルの核開発計画に関連するソフトウェア、そしてイスラエルのインフラを標的とした作戦に従事した。
2014年5月、メスリは革命防衛隊情報部を退任後、ネット・ペイガード・サマヴァットの最高経営責任者兼取締役に就任した。ハシェムルーとガレ・クヒも彼の監督下で同社に勤務していた。イラン・インターナショナルの情報筋によると、ネット・ペイガードはイランの治安機関の請負業者として、情報省、革命防衛隊部隊、クッズ部隊、サイバー警察などの組織にサービスを提供していた。米国財務省の文書では、モハマド・バゲル・シリン・カー(別名モジタバ・テヘラニ)が同社の技術責任者であり、革命防衛隊との連絡調整やプロジェクトの進捗状況のIRGC幹部への報告を行っていたとされている。
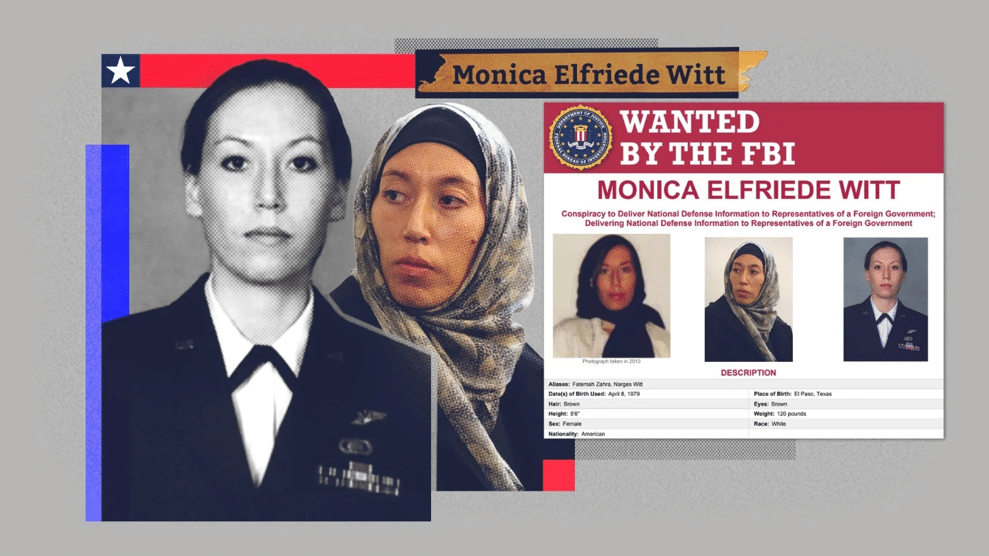
同時期に、メスリはイランに亡命した元米空軍防諜担当官のモニカ・ウィットから提供された情報を用いて、現役および元米空軍防諜担当官に対する作戦のためのサーバーや技術インフラを提供した。また、この作戦において、偽アカウントの管理、フィッシング、マルウェアの配信も行った。
その後、メスリはマブナと契約を結び、インフラの管理と盗まれた認証情報の配布を行った。ほぼ同時期に、彼とガレ・クヒはfindemail.ioを設立したが、イラン・インターナショナルの調査によると、このサイトは盗まれた認証情報を私的な利益のために販売するために利用されていたという。
彼が担当した最も有名な事件は、HBOへのハッキング事件である。
イラン・インターナショナルは、彼の活動の別の側面に関する情報も入手した。
2022年以降、イランの一般市民に影響を与える度重なる電力不足にもかかわらず、メスリ氏はナカデで安価な電力への特権的なアクセス権を得て、エネルギー集約型の仮想通貨マイニング事業を運営していたとされている。
イラン・インターナショナルの情報筋の一人は、メスリ氏を「イランのハッカーコミュニティの甘やかされた子供」と評し、メスリ氏が政府との繋がりを繰り返し利用して、多くの仲間には得られない特権を得ていたと述べた。
情報筋によると、メスリはイランの治安機関と協力関係を維持しながら、非政府組織、民間企業、そして一般のイラン国民をハッキングし、侵害したシステムへのアクセス権をダークウェブやサイバー犯罪市場で販売していたという。
イランの治安機関が、彼による国内標的への攻撃についてどの程度把握していたかは不明である。しかし、彼の友人たちとの会話を知る情報筋によると、メスリは自身の動機を率直にこう語っていたという。「私は金のために働いているのであって、国民や国のためではない」。
イラン・インターナショナル筋によると、メスリは多くの関係者と比べて相当な財産を築き上げており、カラジ、ナガデ、テヘランに複数の不動産を所有しているという。彼の活動は、今回の調査で検証された中心的な重複行為、すなわち情報省と革命防衛隊にサイバーサービスを提供する一方で、同じ能力、人脈、保護を私利私欲のために利用していたことを示している。
キーヴァン・ファイヤズ・ガレ=バラとアクセス権の売却
Keyvan Fayyaz Ghareh-Balagh(別名Keyvan Karimi)は、1989年12月18日にミアネで生まれた。彼がハッキング活動を行ったことが記録されている最初の年は2010年で、当時彼はAjax Security Teamを共同設立した。
ファヤズは、Hurr!c4nE!やk3yv4nなどの偽名を使ってイランのサイバーセキュリティフォーラムに登場した。後に彼の仲間となった何人かと同様に、彼は当初、脆弱性を特定し、セキュリティツールを公開し、イラン政府のサイトを含むウェブサイトを改ざんすることで名声を築いた。
2012年までに、Ajaxの活動はますます政治的なものになっていった。メンバーはOpIsraelやOpUSAなどのキャンペーンに参加した。FireEyeによる同グループに関する報告書「Operation Saffron Rose」では、この時期は公共ウェブサイトの改ざんから、イラン政府の政治的目的にますます合致する活動への移行期であったと説明されている。イラン・インターナショナルの情報筋によると、革命防衛隊情報機関は、Fayyazのハッキング能力と政治活動を認識した後、2012年後半に彼をリクルートしたという。
ファヤズがユニット2000と協力し始めると、エイジャックスのウェブサイト改ざん活動は減少し、グループはマルウェアをベースとしたサイバー諜報活動へと発展した。その手法には、標的型メール、プライベートなソーシャルメディアメッセージ、偽のログインページ、パスワードを盗んだり「スティーラー」と呼ばれるマルウェアをインストールしたりするように設計された検閲対策ソフトウェアの感染版などが含まれていた。標的には、米国の防衛関連企業やイランの反体制派の人物や活動家などが含まれていた。
イラン・インターナショナルの情報筋によると、ファヤズは2016年後半まで国家防衛情報部に勤務し、メスリや他の国家とつながりのあるサイバー工作員との関係を築いていた。退職後、彼は2017年1月にミアネでイメン・ファラズ・ラヤン・ガフランを登記した。登記簿には一般的なコンピュータおよび通信事業と記載されていたが、イラン・インターナショナルの情報筋は、これはハッキングの隠れ蓑だと述べている。同情報筋によると、ユニット2000に採用された複数のハッカーは、最終的に請負業者として活動することで、複数の政府機関のために働く自由度が高まり、より多くの収入を得られるという結論に至ったという。
その後、ファイヤズはマブナに移り、HBO、米国の防衛企業、米国の通信技術プロバイダー、サウジアラビアのエネルギー企業、オーストラリアの運輸会社に対する作戦に参加した。
イラン・インターナショナルの情報筋によると、ファイヤズ氏は2017年6月に英国議会に対して行われたサイバー攻撃も、イラン・イスラム共和国の指示で実行したという。この攻撃は総当たり攻撃の手法を用い、26のユーザーアカウントが侵害され、一部の被害者の電子メールデータが盗まれた。その後、英国メディアは、この作戦はイランによるものだとする英国情報機関の評価を引用した。
2018年から、ファイヤズはソンボル計画に参加した。イラン・インターナショナルの情報筋によると、彼はメスリとガレ・クヒの下で、シャーバジやモハマドレザ・カドホダエイと共に働いていたが、組織内の階層構造に不満を抱いていたという。
情報筋によると、2020年以降、彼の独立した犯罪活動は拡大した。少なくとも6つの偽名を使って、彼は違法なフォーラムやマーケットに侵入し、侵害された企業や個人の認証情報を販売した。イラン・インターナショナルが入手した情報によると、ファヤズはカドホダエイとシャバジと協力し、セキュリティが脆弱なイランの機関や企業をハッキングし、システムへのアクセス権を販売した。彼は最終的に、サイバー犯罪研究者が「初期アクセスブローカー」と呼ぶ存在へと成長した。これは、組織を侵害し、その足がかりを他の犯罪グループに販売するハッカーのことである。
イラン・インターナショナルの情報筋によると、彼の攻撃対象は「無差別かつ盲目的」であり、脆弱な病院、企業、教育機関、家族経営の事業所を攻撃し、ランサムウェアグループにアクセス権を販売していたという。情報筋によれば、一例として2024年9月、ファイヤズがボストン小児病院傘下のボストン小児医療医師団のネットワークへのアクセス権をビアンリアン・ランサムウェアグループに販売したとされる事件があった。
その後、ビアンリアンは患者と従業員の情報を盗み、公表をちらつかせて組織から金銭を脅し取ろうとした。FBIと米国サイバーセキュリティ・インフラストラクチャセキュリティ庁は、ビアンリアンが初期アクセスブローカーから購入した正規のリモートアクセス認証情報を使用していたことをそれぞれ記録しているが、これらの調査結果は、この事件でファヤズを独自に特定するものではない。
イラン・インターナショナルの情報筋によると、ファヤズ容疑者は、自身が実行したとされる攻撃によって生じたセキュリティ上の脆弱性を修正する手助けをするという名目で、被害者の一部に接触し、場合によっては数十万ドルを要求するとともに、盗んだデータをランサムウェア犯罪者に売り渡していたという。
革命防衛隊と情報省は彼の技術力から恩恵を受け、一方ファイヤズはそうした関係を通じて得た経験、インフラ、そして保護を利用して、イラン国内を含む利益を生み出す可能性のある標的を攻撃した。
モジタバ・ガレ・クヒとソンボル・プロジェクトを支えるインフラ
1988年6月28日、ナカデ生まれのモジタバ・ガレ・クヒは、イラン・インターナショナルの調査によると、2016年にサイバー企業イリヤ・ネット・ゴスター・イラニアンに正式に登場するよりも数年前からハッキングに関わっていた経歴がある。
彼は以前、Mojtaba Borhaniという名前と、mb_1986、mb_1986m、Mosi PCなどの別名を使用して活動していた。
サイバーセキュリティ調査によると、彼はイランのウェブサイト改ざんコミュニティで活動しており、彼の別名の1つは、後にフライングキトゥンとして知られるネットワークと関連付けられ、このネットワークはウェブサイト改ざんやアンダーグラウンドフォーラムからスピアフィッシング、認証情報窃盗、サイバースパイ活動へと発展した。研究者たちはその後、モジタバ・ボルハニ(ガレ・クヒ)をフライングキトゥンとチャーミングキトゥンの両方に関連付けた。2013年までに、このネットワークに関連するフィッシングインフラは、元ボイス・オブ・アメリカのプレゼンターを含む、イラン国内外のイラン人ユーザーに対して使用されていた。
イランのハッキングコミュニティに詳しい情報筋によると、ガーレ・クヒはおそらくその時期にイメン・ウォール・パルダズのために契約を結んでいたのだろう。当時、技術力の高いハッカーは、治安機関のために働く企業によって頻繁に採用されていた。
技術的な痕跡から、彼のユーザー名がマルウェア開発やフィッシングのインフラと結びついていることも判明した。特に重要な証拠の一つは、ガレ・クヒ自身のセキュリティ上のミスによって明らかになった。2013年末から2014年夏にかけて、彼は誤ってハシェムルーとの約6か月分のプライベートな会話を、オンラインのサイバーセキュリティ分析プラットフォームであるVirusTotalにアップロードしてしまったのだ。これらの会話からは、侵入行為を実行しながら同時に商業的なサイバーセキュリティ業務の確保を試みていた、小規模なハッカー兼請負業者チームの実態が垣間見えた。
ある会話の中で、ガレ・クヒは侵入テストを依頼したいウェブサイトの所有者について話し合った。彼はハシェムルーに、サイトに深刻な損害を与えずに限定的なアクセス権を取得し、セキュリティ契約を獲得するよう依頼した。
これらの会話からは、チームがスタッフを募集し、後にイランの人権団体のメンバーに対するスパイ活動に使用されたサーバーを入手し、治安機関内のつながりについて話し合っていたこともわかる。これらの会話は、ガレ・クヒとファイヤズを直接結びつけるものである。ファイア・アイが「オペレーション・サフラン・ローズ」を発表してから数週間後の2014年7月3日、ハシェムルーはガレ・クヒに「ケイヴァンを気にかけてくれ」と頼んだ。「私たちはそうしています。心配しないでください」とガレ・クヒは答えた。研究者たちは、この言及がファイヤズを指していることを確認した。
証拠によれば、ガレ・クヒは少なくとも2013年からマルウェア開発、フィッシングインフラ、請負業者ネットワークに関与しており、2016年のイリヤ・ネットは彼のキャリアの始まりではなく、地下ハッキングのスキルがイランのセキュリティ請負構造に浸透していく過程における新たな段階であったことが示されている。
イラン・インターナショナル筋によると、イリヤ・ネットにおいて、ガレ・クヒの業務は、当時モジタバ・テヘラニとして知られていたモハマド・バゲル・シリン・カルの監督下にあった。メスリとハシェムルーは彼の側近だった。このチームは、クッズ部隊と革命防衛隊の電子サイバー司令部のために、ネットワーク作戦とソーシャルエンジニアリングを実施していた。
ガレ・クヒの主要プロジェクトの一つは、標的の人間関係、関心事、職場、習慣を把握し、より説得力のある社会工学作戦を立案するための、独自の諜報収集ツールの開発支援だった。イラン・インターナショナル筋によると、このプロジェクトを通じて収集された情報の一部は、クッズ部隊によって外国の標的に対する致命的な作戦に利用されたという。
イラン・インターナショナルは、イラン情報省とクッズ部隊による海外作戦を支援する別の情報プラットフォームについて別途報告している。このプラットフォームは、ハッキングしたデータベースと関係性マッピングを組み合わせて、潜在的な物理的攻撃の標的となる特定の人物に関するファイルを作成していた。
ガレ・クヒは2016年にマブナに加わり、後にソンボル計画の中心人物の一人となり、インフラ管理や作戦指揮を執った。ファヤズ、シャバジ、カドホダエイらと協力し、パスワードスプレー攻撃などの総当たり攻撃手法を用いて、米国やその他の外国の標的から大量の認証情報を盗み出した。イラン・インターナショナルの情報筋によると、イランの組織も攻撃を受け、国内の機関や企業から盗まれた認証情報は、ガレ・クヒが管理し、情報省と関係があるとされるfindemail.ioなどの違法なオンラインマーケットを通じて販売されたという。
情報筋によると、ガレ・クヒとメスリは仮想通貨のマイニングや、仮想通貨ウォレットのパスワード解読を試みていたという。ある情報筋は、この作戦は大量の電力を消費し、カラジ当局の注目を集めたものの、情報省が介入して司法捜査と刑事捜査を中止させたと主張している。
サベル・シャバジ・バルジェと長年にわたる目立たない侵入調査活動
1988年4月20日、ミアネ生まれのサベル・シャバジ・バルジェは、他の4人のハッカーに比べて世間の注目を集める存在ではなかった。広く知られたハッキングの別名は彼には関連付けられておらず、彼の名前を中心とする著名な単独事件もなかった。しかし、米国による新たな起訴状は、マブナとプロジェクト・ソンボルにおける彼の活動上の役割が広範囲に及んでいたことを示している。
カザディアンと同様、シャバジも2013年8月からAPAのサイバーセキュリティセンターで勤務していた。イラン・インターナショナルの情報筋によると、このセンターは契約に基づき情報省にハッキングサービスを提供していたという。その後、彼はマブナに移り、フィッシング、アカウント乗っ取り、データ抽出、民間企業への攻撃、そしてHBO作戦に参加した。
2018年の起訴後、シャーバジはソンボル作戦に参加した。2018年10月から2022年3月にかけて、彼は単独で、またファイヤズとガレ・クヒと共に、パスワードスプレー攻撃を用いて民間企業や少なくとも2つの米国政府機関に侵入した。場合によっては、ハッカーたちは盗んだテラバイト級のデータを自分たちが管理するアカウントに転送した。彼らの標的は、防衛、エネルギー、テクノロジー、メディア、運輸、医療、政府部門に及んだ。米国司法省によると、被害者は侵入の調査と修復に2000万ドル以上を費やした。一部の作戦では、盗まれた認証情報とデータがダークウェブで販売された。ファイヤズは様々な偽名を使って販売者として活動し、シャーバジはパスワードスプレー攻撃、侵入、データ抽出に参加した。
イラン・インターナショナルの情報筋によると、2022年以降、シャーバジはファイヤズとカドホダエイと共に、医療、防衛、エネルギー、金融セクターの組織に対して活動していた。米国の公式文書によると、少なくとも2023年の夏までに、シャーバジはメスリとガレ・クヒが管理するグループの一員となり、イラン情報省のために、あるいはイラン情報省に代わって、ネットワークへの侵入を繰り返し実行していた。司法省によると、2024年の夏、シャーバジ、ファイヤズ、カドホダエイは、米国各地の複数の地方、州、連邦政府機関への侵入に成功した。米国財務省の声明によると、ネットワークの他のメンバーと同様に、シャーバジもイラン企業への攻撃を含め、「個人的な富と貪欲」に動機づけられていた。
イラン・インターナショナルの調査によると、シャバジとガレ・クヒは2025年春にイランの通信会社を共同で攻撃し、システムに侵入してデータを抜き取った。情報筋によると、彼らはその後、盗んだ情報をダークウェブで販売したという。シャバジの知名度が低いのは、彼が周辺的な役割を担っていたからではなく、その活動方法、つまり、より有名な仲間が注目を集める一方で、インフラやオンラインアカウントの裏側で活動する目立たない侵入専門家として活動していたことを反映しているのかもしれない。
金、国家、そして組織的なサイバー犯罪
この5人の男たちの活動は、単に国家ハッカーと片付けるだけでは説明できない。彼らは革命防衛隊や情報省のために作戦を実行する一方で、同じネットワークのメンバーは、自分たちのスキル、アクセス権限、そして保護を利用して私腹を肥やしていたのだ。
この二つの活動は必ずしも競合関係にあったわけではなく、互いに補強し合う関係にあった。国家との関係を通じて、標的、情報、インフラ、政府契約、そしてイラン・インターナショナルの情報筋によれば、場合によっては電力の優先供給や司法審査からの保護などが提供された。政府からの任務に加え、ネットワークのメンバーは盗んだ情報を売却したり、被害者から金銭を脅し取ったり、侵害されたシステムへのアクセス権を取引したり、ランサムウェアグループへの侵入経路を提供したり、仮想通貨取引にコンピューティングリソースを利用したりしていた。イランの組織や国民も被害者の中に含まれていた。
この取り決めは国家にとっても有益となる可能性がある。サイバー作戦を委託する政府機関は、民間企業に正式に雇用されている、あるいは独立して活動するオペレーターから距離を置きながら、情報収集などの成果を得ることができる。
一方、ハッカーたちは、自分たちの技術スキルが強力なセキュリティ機関にとって依然として価値のある環境の中で活動することができた。
カザディアンが逮捕から協力に至るまでの経緯、ガレ・クヒの仮想通貨活動の捜査への介入疑惑、そしてメスリが補助金付きのエネルギーにアクセスしていたとされる件は、両者の関係の異なる側面を表している。
一方、ファイヤズとシャーバジは、同じエコシステムが生み出した機会を利用して、地下市場や違法なアクセス権の販売へと事業を拡大した。
その結果、政府のサイバー作戦と営利目的のサイバー犯罪との境界線がますます曖昧になるネットワークが形成された。
掲載画像はイラン・インターナショナルの『国境なきハッカー:テヘランに奉仕し、副業として盗みを働く』より引用。
Expose は緊急にあなたの助けを必要としています…
The Expose の正直で信頼性が高く、力強く真実のジャーナリズムを継続するために協力していただけませんか?
政府機関と大手テクノロジー企業
The Expose を沈黙させ、閉鎖させようとします。
そのため、皆様のご協力が必要です
私たちはあなたに引き続き
主流派が拒否する事実。
政府は私たちに資金を提供していない
嘘やプロパガンダを公表する
主流メディアのように。
その代わりに、私たちは皆様のご支援に頼っています。
私たちの取り組みにご協力ください
正直で信頼できる調査報道
今すぐ始めましょう。安全、迅速、そして簡単です。
ご支援を表明するには、以下からご希望の方法をお選びください。

ああ、なんて意地悪なの。あの忌々しいイラン人たちは、コインを盗むのは逆の場合だけだって知らなかったのかしら?つまり、アメリカがコインを盗んで、イランのコイン所有者が間抜けに見えるってこと?
政府による窃盗から暗号通貨が安全ではないことを証明。財務長官が国際犯罪を認める。 – https://www.bitchute.com/video/s6jIociSFvEg/
王国と宮殿を取り戻したいシャー一族のプロパガンダ機関から出ている、いつもの常套句だ。
これらの「容疑者」はイラン人である可能性は高いが、彼らはCIAとその英国およびEUの協力者によって訓練され、買収され、資金提供を受けているに違いない。
真実に近づくには、これよりももう少し深く掘り下げる必要があるかもしれません。
どうですか?
五十歩百歩…全くの茶番だ。
アメリカよ、家に帰って自分の尻拭いをしろ。そして、イスラエルと名乗るお前のちっぽけな友人も連れて行け。